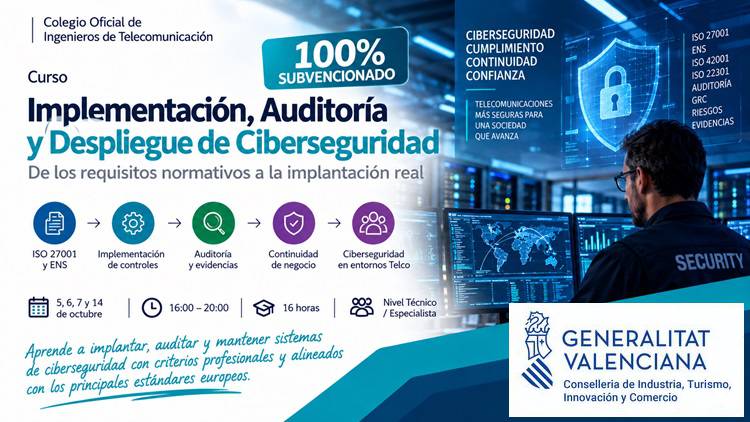
De los requisitos normativos a la implantación real
La ciberseguridad ha dejado de ser una cuestión exclusivamente tecnológica para convertirse en un elemento esencial de continuidad, cumplimiento y confianza.
Sin embargo, muchas organizaciones encuentran dificultades cuando llega el momento de pasar de la teoría a la implementación efectiva de sistemas de seguridad, auditorías y evidencias de cumplimiento.
Este curso está diseñado para profesionales técnicos que necesitan desarrollar la capacidad de implantar, mantener y auditar sistemas de seguridad alineados con los principales estándares y marcos regulatorios aplicables.
Durante 16 horas trabajaremos sobre metodologías, herramientas y casos prácticos relacionados con ISO 27001, ENS, ISO 42001 e ISO 22301, abordando tanto la implementación como la preparación para auditorías y revisiones de cumplimiento.
¿Qué aprenderás?
- Definir y documentar correctamente el alcance de un Sistema de Gestión de Seguridad de la Información (SGSI).
- Construir y gestionar el Statement of Applicability (SoA) basado en evidencias.
- Utilizar matrices GRC para estructurar controles, riesgos y cumplimiento.
- Implementar controles técnicos y organizativos alineados con ISO 27001 y ENS.
- Comprender los requisitos de seguridad asociados al despliegue de sistemas de inteligencia artificial.
- Aplicar criterios de trazabilidad, explicabilidad y transparencia en entornos con IA.
- Diseñar y ejecutar análisis de impacto de negocio (BIA).
- Desarrollar planes de continuidad y recuperación ante desastres.
- Preparar auditorías internas y externas con criterios profesionales.
- Gestionar evidencias, no conformidades y planes de mejora.
De la documentación a la evidencia
El objetivo del curso no es únicamente conocer los estándares.
Los participantes trabajarán sobre escenarios reales de implantación para comprender cómo transformar requisitos normativos en sistemas operativos, auditables y sostenibles.
A través de ejercicios prácticos se abordarán procesos de auditoría, construcción de evidencias, matrices de cumplimiento y simulaciones sobre entornos similares a los que pueden encontrarse en organizaciones del sector telecomunicaciones.
Al finalizar, los participantes dispondrán de una metodología replicable para implementar, mantener y auditar sistemas de seguridad alineados con los principales marcos europeos.
¿A quién va dirigido?
A colegiados del COITCV y asociados de la AVIT. El curso es telepresencial.
Especialmente a ingenieros de seguridad, responsables de sistemas, analistas de riesgos TIC, auditores internos, profesionales de cumplimiento normativo, responsables de continuidad de negocio y especialistas que necesiten implantar o auditar sistemas de seguridad en entornos regulados.
Fechas
📅 5, 6, 7 y 14 de octubre
🕓 16:00-20:00
Inscripción
Para apuntarte envíanos un correo a d.tecnico1@coitcv.org indicando nombre y teléfono.
Si deseas más información sobre contenidos o calendario también puedes escribirnos o llamarnos al 963 509 494.
Aprende a implantar, auditar y mantener sistemas de ciberseguridad con criterios profesionales y alineados con los principales estándares europeos.
Formación 100% subvencionada por la Conselleria de Industria, Turismo, Innovación y Comercio.